Let's Encrypt 免費 SSL 憑證是什麼?中小企業老闆該不該用?完整申請與續期指南
先講結論:Let's Encrypt 這張免費 SSL 憑證,九成的中小企業網站用它就夠了,一毛錢都不必花。但真正該擔心的從來不是「免費安不安全」,而是「你有沒有把自動續期設好」——沒設好,半年後那個紅色的「您的連線不是私密連線」警告會再跳出來一次,而且通常沒人發現。我看過太多老闆花冤枉錢買根本用不到的付費憑證,也看過網站掛著不安全警告掛了兩週才被客人通報。
這篇會拆解 Let's Encrypt 是什麼、免費 SSL 憑證跟付費憑證差在哪、沒有工程師怎麼申請、2026 年憑證效期新制對你的實際影響,以及申請失敗時怎麼排錯。
Let's Encrypt 是什麼?跟一般 SSL 憑證差在哪
一個非營利機構在免費簽發憑證
Let's Encrypt 是由美國非營利組織 ISRG(Internet Security Research Group)營運的憑證頒發機構,2015 年開始對外簽發憑證,目標很直白:讓整個網際網路都跑在 HTTPS 上。它不賣憑證,收入來自 Mozilla、Cisco、Chrome、Amazon Web Services 這類贊助者,所以對網站主完全免費。
依官方統計,它保護的網域數量已經以「億」為單位計算,是全球簽發量最大的憑證機構。這件事本身就回答了「免費的能不能信」——如果它不可靠,全世界不會有這麼多網站押在上面。你現在打開的多數台灣中小企業官網、部落格、SaaS 服務,網址列那個鎖頭背後很可能就是它。
它簽發的憑證有效期是 90 天,比商業憑證動輒一年短得多。這不是缺點,是刻意設計:短效期逼迫網站主把續期自動化,而自動化的憑證比人工管理的憑證更不容易出事。這個邏輯我一開始也覺得反直覺,後來看多了「憑證到期網站掛掉」的案例才認同——會出事的從來是那些一年才碰一次、每次都要重新學一遍的流程。
加密強度一樣,差的是「驗證了什麼」
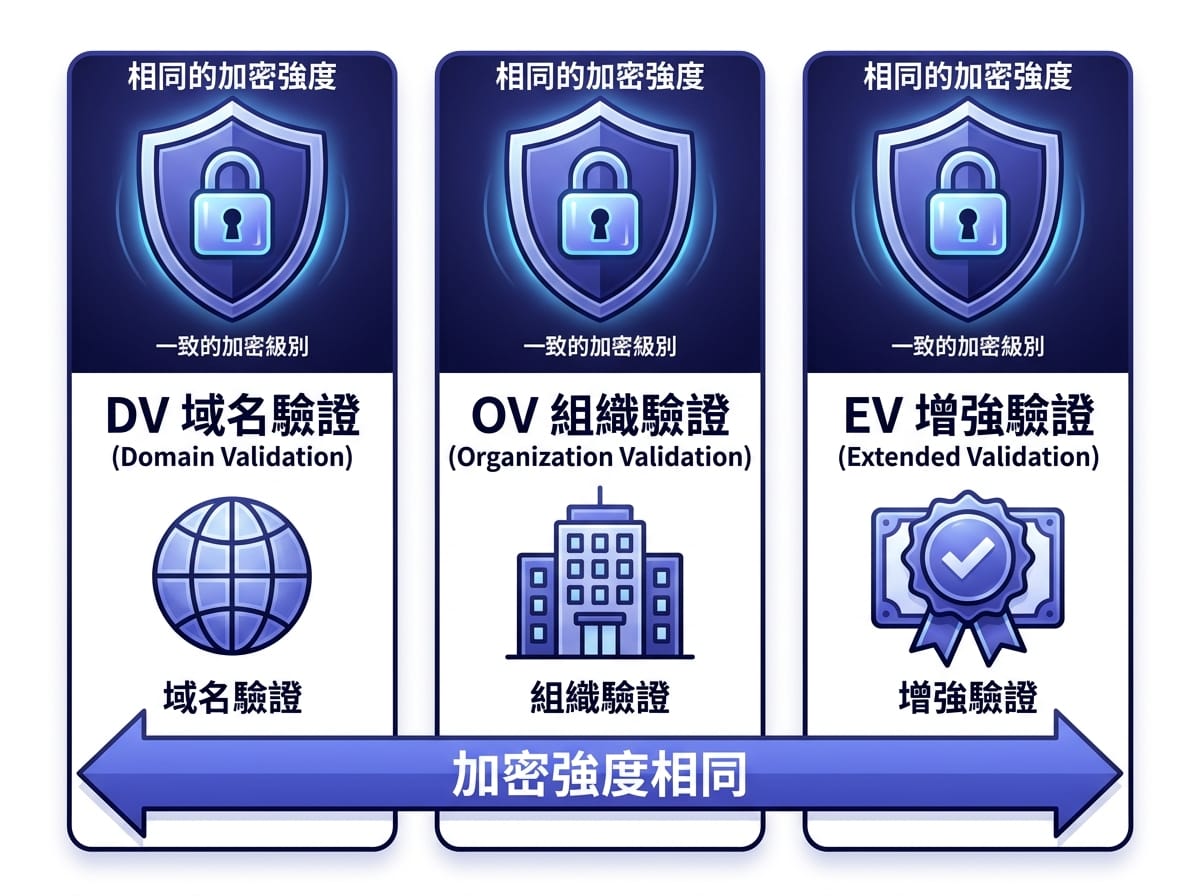
這是最多老闆搞錯的地方。SSL 憑證分成三個驗證等級:DV(Domain Validation,域名驗證)、OV(Organization Validation,組織驗證)、EV(Extended Validation,延伸驗證)。Let's Encrypt 只簽 DV 憑證。
關鍵在於:這三種等級的加密強度完全相同,用的都是同一套 TLS 協定、同樣的金鑰長度。差別在憑證頒發機構「查證了什麼」。DV 只驗證「你確實控制這個網域」,機器自動化幾秒鐘完成;OV 會人工查你的公司是否真實存在、統編對不對;EV 查得更嚴,包含營運地址與法人資格。
換句話說,付費憑證買的不是「更強的加密」,是「更高等級的身分背書」。訪客的資料在傳輸中一樣被鎖住,差別在瀏覽器憑證資訊裡看不看得到你的公司名稱。而現在的 Chrome 早就不顯示 EV 綠色網址列了,這個差異對一般訪客來說幾乎不可見。
順帶拆一個常見說法:不少主機商的行銷頁會暗示「付費 SSL 排名比免費 SSL 好」,甚至列出「付費 SSL > 免費 SSL > 沒有 SSL」這種排序。Google 官方只確認過一件事——有沒有 HTTPS 是排名訊號,從未區分憑證是付費還是免費。這種排序說法多半出自銷售付費憑證的業者,讀到時心裡有數就好。
Let's Encrypt 與付費 SSL 憑證比較表
| 比較項目 | Let's Encrypt | 付費 SSL(DV/OV/EV) |
|---|---|---|
| 費用 | 免費 | DV 約 NT$1,000 起;OV 年費約 NT$3,000–10,000;EV 年費約 NT$8,000–30,000 |
| 加密強度 | 與付費憑證相同 | 與免費憑證相同 |
| 驗證等級 | 僅 DV(域名驗證) | DV/OV/EV 皆有 |
| 憑證有效期 | 90 天(另有 6 天短效期選項) | 目前單次最長 200 天,2027 年起再縮短 |
| 續期方式 | 支援 ACME 全自動續期 | 多數需人工重新申請與安裝 |
| 顯示公司名稱 | 否 | OV/EV 憑證資訊中可查 |
| 保固賠償 | 無 | 部分廠商提供,額度依方案而異 |
| 技術支援 | 社群論壇為主 | 廠商客服/代辦安裝 |
| 適合對象 | 形象官網、部落格、一般電商 | 金流平台、金融服務、大型企業採購規範要求 |
免費 SSL 夠用嗎?中小企業該不該升級付費憑證的判斷框架
三個問題決定你該不該花這筆錢
我輔導客戶時只問三件事,答案幾乎當場就出來了。
第一,你的網站自己收信用卡號嗎?如果金流是導向綠界、藍新、Stripe 這類第三方支付頁面完成扣款,敏感資料根本不經過你的伺服器,DV 憑證完全夠用。真正需要考慮 OV 以上的,是那些在自家頁面完成刷卡流程、又受採購規範或稽核要求約束的服務。
第二,有沒有人拿著規格書來查你的憑證?政府標案、大型企業供應商審查、部分金融合作案,會白紙黑字寫明憑證等級。這種情況不是技術問題,是合約問題,付錢買一張 OV 比跟採購吵三個月划算。
第三,你需要憑證錯誤時有人接電話嗎?Let's Encrypt 沒有客服,出事只能查文件或問社群。如果你完全沒有技術後援,主機商附的付費憑證附帶代辦安裝服務,那筆錢買的是服務不是加密。
三題全答「沒有」,就別再猶豫了。省下來的年費拿去投廣告或做內容,投資報酬率遠高於一張你的客人根本看不到的憑證。
什麼情況免費憑證綽綽有餘
多數台灣中小企業網站都落在這一區:品牌形象官網、產品型錄站、部落格、預約系統、開店平台架設的電商(Shopify、Cyberbiz、91APP 這類平台本身就內建憑證,你甚至不用管)。這些站台的共同特徵是——訪客在上面填的最敏感資料,大概就是姓名跟手機號碼,而 HTTPS 已經足以保護它們在傳輸過程中不被竊聽或竄改。
有人看到「免費」就聯想到「防護比較弱」,有人看到「免費」看到的是每年省下三千到一萬塊的預算。我站後者。加密強度既然一樣,那多付的錢本質上是買一份「別人可能會查」的證明文件,你的客人不會查,你的 Google 排名也不會因此變高。
什麼情況我會建議客戶升級
並非所有客戶都適合免費憑證。有間做 B2B 工業零件的客戶,年營收兩億多,主要客戶是日商與德商,對方採購流程會實際點開憑證看有沒有公司名稱與統編。這種場景我毫不猶豫建議他們上 OV,一年一萬塊買掉一個可能讓案子卡住的疑慮,非常便宜。
另一種是自架金流的訂閱制服務,或是有法遵稽核要求的產業。這裡的判斷標準不是「安不安全」,是「你要不要為了證明給第三方看而付費」。
免費與付費的決策勾選清單(勾中三項以上,才需要認真評估付費憑證)
- 網站在自己的伺服器上完成信用卡或金融帳號輸入
- 客戶、採購方或稽核單位明確要求 OV/EV 等級憑證
- 屬於金融、保險、醫療等受法遵約束的產業
- 需要在憑證資訊中顯示公司實體資料以建立信任
- 公司內部完全沒有人能處理伺服器設定,需要廠商代辦
- 需要憑證保固或責任賠償條款
沒有工程師也能申請:三種難易度不同的設定方式
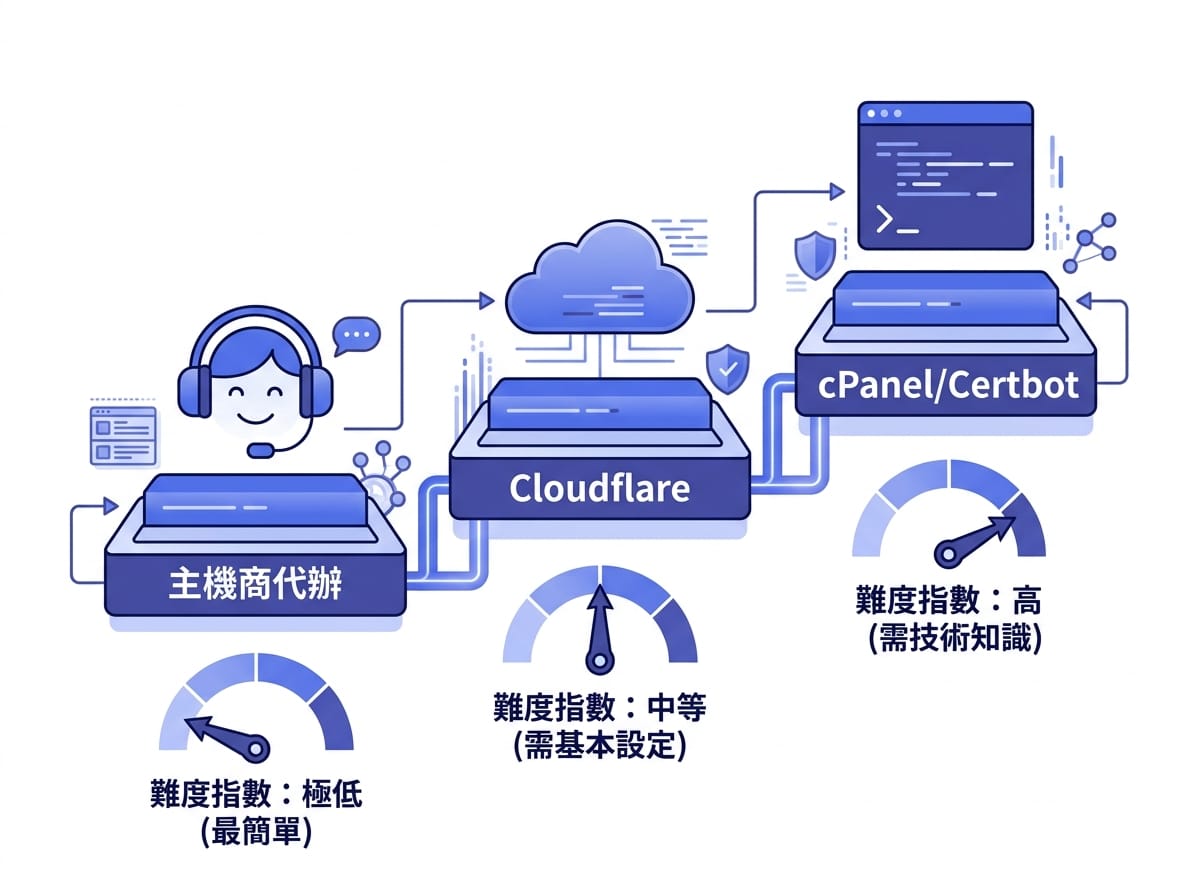
方式一:直接請主機商客服代辦
這是我對「完全不碰技術」的老闆的第一建議。台灣多數虛擬主機商(遠振、戴德、智邦、Cloudways 這類)都支援 Let's Encrypt,而且大部分方案是免費附贈、開單就幫你裝。你要做的只有一件事:寄一封信給客服,寫明「請協助為 example.com 與 www.example.com 開啟免費 SSL 憑證並啟用自動續期」。
花費時間通常在一個工作天內。真正的重點在信裡那句「自動續期」——不寫,有些客服只幫你裝上這一張,90 天後照樣過期。我遇過三次這種狀況,客戶都以為裝了就永久有效。
方式二:Cloudflare Universal SSL,零設定
如果你的網域 DNS 願意搬到 Cloudflare 代管,Universal SSL 幾乎是零設定:把網域加進 Cloudflare、依指示改掉網域註冊商那邊的兩組 Nameserver,等 DNS 生效後,Cloudflare 會自動幫你的網域簽發並持續更新憑證,訪客到 Cloudflare 這一段的連線就是 HTTPS。免費方案就包含這個功能。
要注意的是「加密模式」設定。Cloudflare 後台 SSL/TLS 頁面有 Off/Flexible/Full/Full (strict) 幾種模式,Flexible 代表「訪客到 Cloudflare 加密,但 Cloudflare 到你主機那段是明文」,這種半套設定會讓 WordPress 之類的系統陷入無限重新導向,也稱不上真的全程加密。正確做法是主機端也裝上憑證,再把模式切到 Full (strict)。
方式三:cPanel AutoSSL 或 Certbot 自行設定
如果主機後台是 cPanel,裡面通常內建 AutoSSL 功能,介面點兩下就能為所有網域批次簽發並排程自動續期,難度接近方式一但你自己掌控。至於 Certbot,那是 Let's Encrypt 官方推薦的命令列工具,需要 SSH 權限,適合有自己 VPS 或雲端主機的團隊;它會自動寫入 cron 排程處理續期,是三種方式裡彈性最高、也最需要技術基礎的一種。
三種申請方式比較表
| 方式 | 適合對象 | 技術門檻 | 優點 | 缺點 |
|---|---|---|---|---|
| 主機商客服代辦 | 完全不碰技術的老闆 | 無 | 一封信解決,出事有人負責 | 需確認客服是否一併開啟自動續期 |
| Cloudflare Universal SSL | 願意把 DNS 搬到 Cloudflare 者 | 低 | 免費、自動續期、附帶 CDN 加速 | 需更換 Nameserver;加密模式設錯會導致重新導向錯誤 |
| cPanel AutoSSL | 使用 cPanel 虛擬主機者 | 低至中 | 自己掌控、可批次處理多網域 | 需能登入主機後台,部分主機商未開放此功能 |
| Certbot 命令列 | 有 VPS/雲端主機與技術人員 | 中至高 | 彈性最高、支援萬用字元憑證 | 需 SSH 權限與基本指令能力 |
延伸閱讀:「Shopify 台灣完整指南」開店平台自帶 SSL 憑證與自動續期,若你還在評估自架站或用平台,這篇有完整的成本與維運比較。
Let's Encrypt 申請與設定步驟:cPanel 與 Cloudflare 兩條路
申請前準備條件清單
動手前先確認下列項目,可以省掉大半的卡關時間:
- DNS A 記錄已正確指向主機 IP,且已生效
- 擁有主機後台登入權限,或具備 SSH/終端機存取能力
- 網域所有權在自己手上,非委託他人代持(代持時需請對方協助驗證)
- 確認 CDN 或代理服務未擋掉
/.well-known/acme-challenge/這個驗證路徑 - 網站上沒有其他憑證殘留設定與新憑證衝突
- 已列出所有要納入憑證的網域,包含
www與不帶www兩種
最後一項最常被漏掉。只簽 example.com 沒簽 www.example.com,訪客打帶 www 的網址一樣會看到警告,而且是那種「明明裝了卻還是紅色」的鬼打牆狀況。
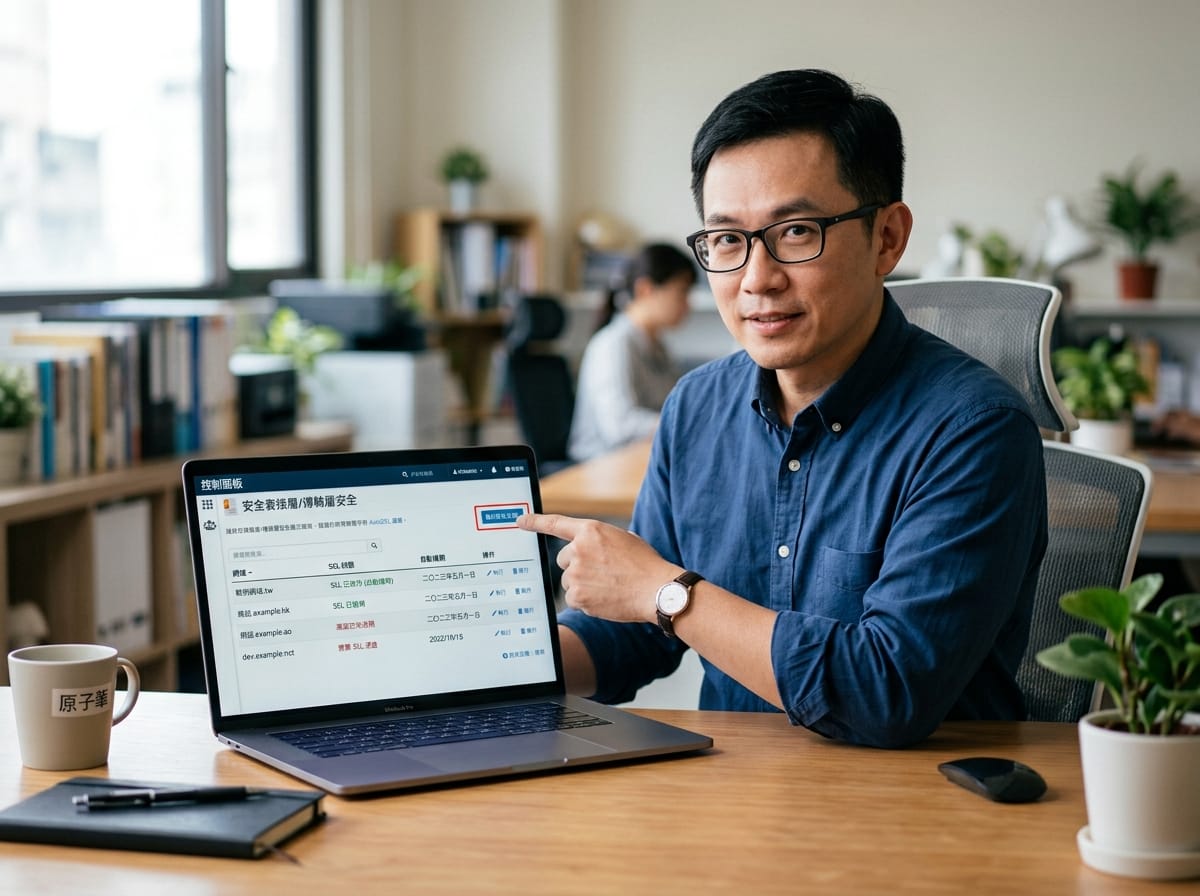
STEP 1–4:以 cPanel AutoSSL 為例
| STEP | 目的 | 需要準備 | 完成後應看到 |
|---|---|---|---|
| STEP 1 | 確認 DNS 指向正確 | 網域、主機 IP | 查詢工具顯示 A 記錄指向主機 IP |
| STEP 2 | 登入 cPanel 開啟 SSL/TLS Status,勾選網域後執行 Run AutoSSL | 主機後台帳密 | 系統顯示憑證簽發請求已送出 |
| STEP 3 | 等待簽發與安裝完成 | 約 5–30 分鐘 | 網址列出現鎖頭,https:// 可正常開啟 |
| STEP 4 | 確認自動續期排程已啟用 | cPanel AutoSSL 排程設定 | AutoSSL 狀態顯示為啟用,並排定下次檢查時間 |
STEP 4 是整篇文章最重要的一步,卻是最多人跳過的。憑證裝好當下網站是綠的,看起來一切正常,問題要到 90 天後才爆發,而那時候多半沒人記得這件事該誰負責。
Cloudflare 路徑的差異
走 Cloudflare 路徑申請 Let's Encrypt 憑證時,操作順序是:先在 Cloudflare 新增網站,把它給你的兩組 Nameserver 填回網域註冊商後台,等 DNS 轉移生效(通常數小時內,最長 24 小時)。生效後進入 SSL/TLS 頁面,確認 Universal SSL 為啟用狀態,加密模式選 Full (strict),並開啟「Always Use HTTPS」自動把 http 導向 https。
Cloudflare 的憑證續期完全由它自己處理,不需要設排程。但主機端那張憑證仍然要存在且有效,Full (strict) 模式才不會報錯——這也是為什麼我通常建議「主機端裝 Let's Encrypt + 前面掛 Cloudflare」的組合,兩層都有憑證,兩層都自動續期。
文中操作步驟為一般情境參考,實際介面依各主機商與工具版本而異。若對伺服器設定不熟悉,建議直接洽詢主機商客服或委託專業人員處理,避免操作失誤影響網站運作。文中提及之費用、政策與技術規範,請以官方最新公告為準。
90 天要續一次?2026 年 SSL 效期新制對你網站的實際影響
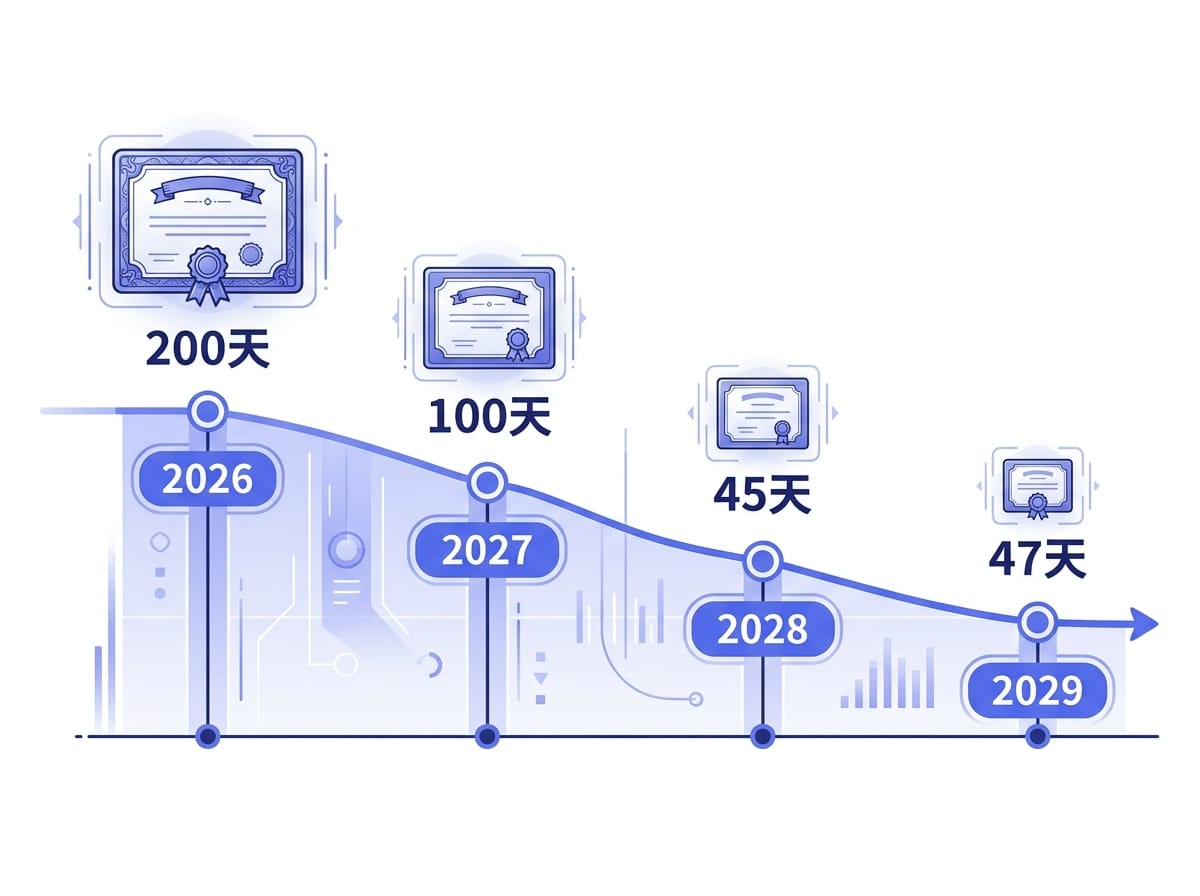
整個產業正在把憑證效期砍短
這不是 Let's Encrypt 單方面的決定,是全球性的規則變更。CA/Browser Forum 在 2025 年 4 月通過 Ballot SC-081v3,訂出一張分階段的減期時間表,所有公開信任的 TLS 憑證都適用,包含你花錢買的那張:
| 生效日期 | 單張憑證最長效期 | 網域驗證資料可重複使用期限 |
|---|---|---|
| 2026 年 3 月 15 日起 | 200 天 | 逐步縮短中 |
| 2027 年 3 月 15 日起 | 100 天 | 持續縮短 |
| 2029 年 3 月 15 日起 | 47 天 | 10 天 |
換句話說,付費憑證「買一年不用管」的時代已經結束了。2026 年 3 月之後買的憑證,最長也只有 200 天效期;到 2029 年,一年要換八次。免費與付費在續期麻煩度上的差距,正在被抹平。
Let's Encrypt 自己的 90 到 45 天路線圖
Let's Encrypt 在 2025 年 12 月公告了對應的調整計畫,值得標在行事曆上:
- 2026 年 5 月 13 日:
tlsserver憑證設定檔開始提供 45 天憑證,屬於早期採用者可選用的選項 - 2027 年 2 月 10 日:預設的
classic設定檔改為簽發 64 天憑證,授權重用期縮短為 10 天 - 2028 年 2 月 16 日:
classic設定檔再降到 45 天,授權重用期縮短到 7 小時
另外它從 2026 年 1 月起全面開放 6 天短效期憑證(實際有效 160 小時)與 IP 位址憑證,需要在 ACME 用戶端選用 shortlived 設定檔才會拿到。這種東西不是給一般中小企業用的,但它清楚說明了方向:憑證正在往「用完即丟」演化。
換算成人話:你一年要處理幾次
| 憑證效期 | 一年需要更新次數 | 人工處理可行嗎 |
|---|---|---|
| 398 天(舊制) | 約 1 次 | 勉強可行,但常忘記 |
| 200 天(2026 年 3 月起) | 約 2 次 | 開始吃力 |
| 90 天(Let's Encrypt 現行) | 約 4 次 | 不自動化必出事 |
| 47 天(2029 年起) | 約 8 次 | 不可能靠人工 |
看到這張表,「免費 SSL 憑證只有 90 天好麻煩」這個抱怨基本上就不成立了。付費憑證再過三年也會落到同一個量級,而且付費憑證的續期流程通常不像 Let's Encrypt 支援 ACME 全自動化。真正該問的問題變成一句:你的續期是不是機器在做?
我認為這件事對中小企業反而是好消息。過去憑證管理是那種「每年某一天突然想起來、手忙腳亂處理一次」的工作,本質上很容易出錯;現在被逼著自動化,出錯率反而會下降。讓我困惑的是,多數老闆到現在還不知道自己的網站憑證是誰在管、下次到期是什麼時候——這才是真正的風險所在。
如果你想收到更多這類「務實但很少有人講」的中小企業網站維運提醒,老闆文學院的電子報值得留意——每雙週整理一則自己就能處理的營運檢查點,免費訂閱還送價值千元的 AI 工具箱。
沒設好 HTTPS 會發生什麼事:SEO、廣告投放、金流審核的實際衝擊
訪客看到紅色警告的反應,比你想的更快
先講最直接的。當憑證過期或設定錯誤,Chrome 會擋一整頁灰底紅字的「您的連線不是私密連線」,要點兩層「進階」才進得去。這不是提示,是攔截。多數訪客會直接關掉分頁——他們不會知道那只是憑證到期,他們看到的訊息是「這網站有問題」。
如果那天剛好在投廣告,錢是照樣扣的。流量進來、被警告頁擋住、跳出,你的廣告後台看到的是點擊數正常但轉換數掛零,而你會花好幾天在檢討素材跟受眾。
延伸閱讀:「502 Bad Gateway 完整指南」如果訪客看到的不是「連線不是私密連線」而是一片空白的錯誤頁,代表問題出在主機或反向代理層,跟憑證無關,那篇有另一套判斷方法。
SEO:不會直接掉排名,但會被別的方式懲罰
HTTPS 是 Google 公開確認的排名訊號之一,不過權重很輕,光靠上 HTTPS 不會讓你排名飛天。真正的傷害來自間接路徑:憑證錯誤的頁面會讓 Googlebot 抓取失敗,長期下來影響索引;使用者從搜尋結果點進來立刻退回搜尋頁,這種行為模式對排名的傷害遠大於一個加密訊號的加減。
還有一個常被忽略的細節:如果你的網站有部分資源(圖片、CSS、外掛載入的腳本)仍走 http,會觸發「混合內容」警告,鎖頭消失,網站看起來就是半殘狀態。這在老網站改版時特別常見。
廣告投放:到達網頁無法連線就是拒登
Google Ads 的到達網頁政策寫得很清楚:當 AdsBot 抓取你的到達網頁時,若出現連線失敗、HTTP 錯誤、重新導向異常等狀況,廣告會被判定違反「到達網頁無效」或「無法連上到達網頁」而拒登。憑證錯誤搭配錯誤的 HTTPS 重新導向設定,很容易落進這個判定。
我的經驗是,這種拒登最難處理的地方在於「你修好了,審核不會馬上恢復」。廣告要重新送審、重新累積成效數據,一次憑證疏失可能讓一檔活動整週的節奏被打亂。
延伸閱讀:「Google Ads 完整投放指南」從帳戶結構到到達網頁優化,這篇有完整的操作流程與常見拒登排查。
金流與第三方服務:這裡沒有商量空間
第三方支付服務商在簽約審核時,普遍要求網站全站 HTTPS 生效,這是資安基本門檻,不是加分項。同樣的要求也出現在部分社群登入串接、Webhook 回呼設定、以及 App 上架審查上——iOS 的 ATS 機制預設就會擋掉非 HTTPS 的連線。
沒有憑證的網站在這些流程裡不是「條件比較差」,是直接無法進入審核。這是為什麼我把 HTTPS 歸類為營運基礎設施,跟水電一樣,不是行銷選項。
延伸閱讀:「網站弱點掃描是什麼?2026 最新費用、工具與 5 步驟自查教學一次搞懂」SSL 憑證只解決傳輸加密這一層,網站本身有沒有漏洞是另一個問題。
常見申請失敗與排錯
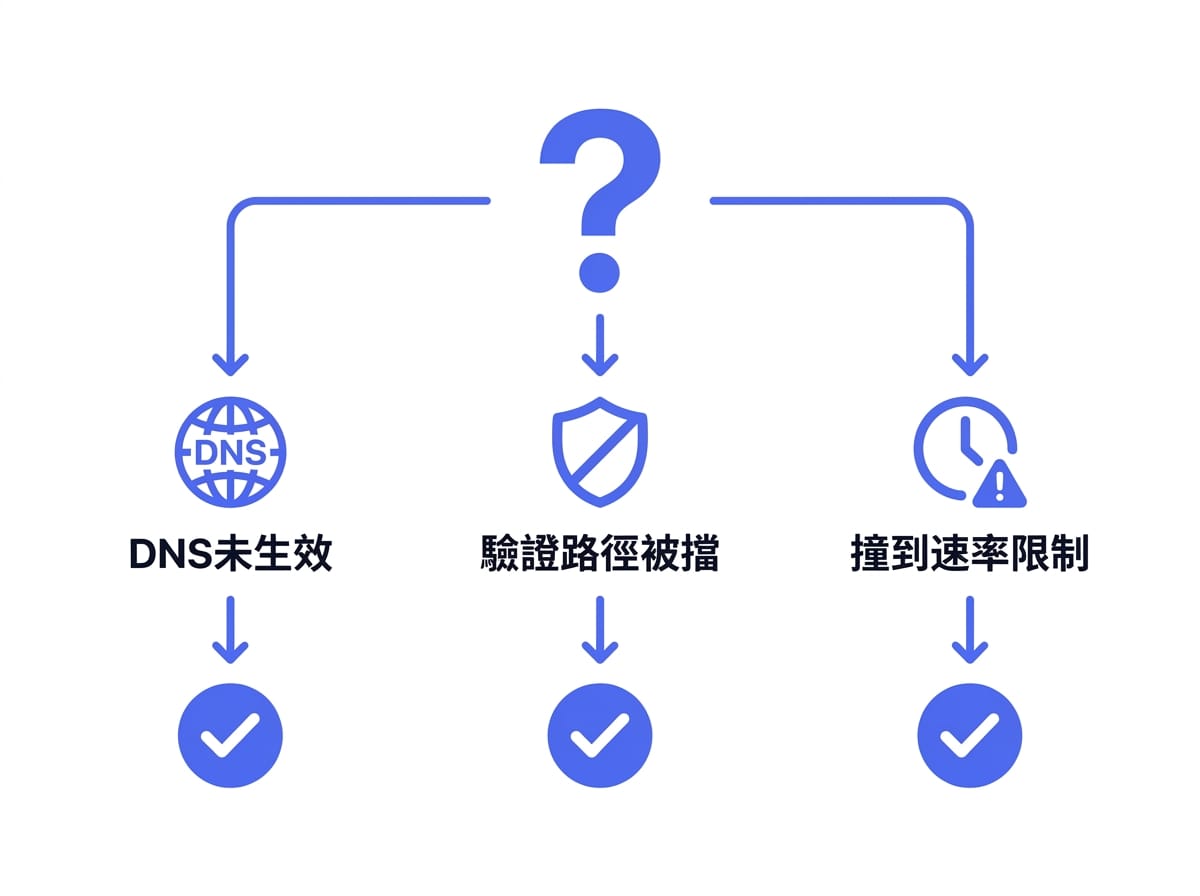
三個卡關點吃掉八成的失敗案例
DNS 還沒生效就急著申請。Let's Encrypt 的 HTTP-01 驗證會實際連到你的網域抓取一個驗證檔案,DNS 若還指著舊主機,驗證必然失敗。改完 DNS 至少等 10 到 30 分鐘,用線上 DNS 查詢工具確認 A 記錄已經指向新 IP 再動手。
Cloudflare 或防火牆擋掉驗證路徑。驗證檔案放在 /.well-known/acme-challenge/ 這個路徑下,某些安全外掛、WAF 規則或「開發中維護模式」會把它擋掉或導向首頁。症狀是憑證申請一直失敗但網站本身開得起來。排除方式是暫時關閉相關規則,或改用 DNS-01 驗證方式繞過——這種驗證不用對外開放網站,而是在網域的 DNS 設定裡新增一筆指定的 TXT 記錄證明你確實擁有這個網域,繞過網站本身被擋的問題。
子網域一多(官網、部落格、會員系統、測試站各一個網域),也不用逐一申請,直接用 DNS-01 申請一張涵蓋 *.example.com 的萬用字元憑證,一次搞定所有子網域。缺點是只有 DNS-01 支援萬用字元,主機商代辦或 AutoSSL 通常不支援,需要委託有技術能力的人員或用 Certbot 手動處理。
撞到速率限制。Let's Encrypt 對同一組網域有簽發次數限制,反覆嘗試失敗會把額度用光,接著就是連續數小時到一週不能再申請。這個坑很痛,因為它出現的時機通常是你已經在慌了、開始亂試的時候。正確做法是先用 Certbot 的 --dry-run 參數測試流程,確認沒問題再正式簽發。
常見申請失敗排錯表
| 錯誤現象 | 可能原因 | 解決方式 |
|---|---|---|
| 驗證逾時、連不上網域 | DNS 未生效或指向錯誤主機 | 用 DNS 查詢工具確認 A 記錄,等生效後重試 |
| 驗證檔案回傳 404 | 網站根目錄設定錯誤,或 .well-known 被擋 | 檢查網站根目錄路徑;暫時停用安全外掛與 WAF 規則 |
| 驗證被導向首頁 | 網站有全域重新導向規則 | 為 /.well-known/ 路徑加入排除規則 |
| 主機端 AutoSSL/Certbot 續約反覆失敗,DNS 明明正確 | Cloudflare 橘色雲朵代理擋掉了驗證連線 | 申請或續約當下,先把該網域在 Cloudflare 的代理狀態暫時切為灰色(僅限 DNS),完成後再切回橘色 |
| 提示已達速率限制 | 短時間內重複申請失敗 | 停止嘗試,改用 --dry-run 測試,等額度恢復 |
| 憑證裝好但仍顯示不安全 | 混合內容,或未涵蓋 www 子網域 | 檢查頁面是否有 http 資源;重新簽發時同時納入 www 與非 www |
| WordPress 陷入無限重新導向 | Cloudflare 加密模式設為 Flexible | 主機端安裝憑證後,改為 Full (strict) |
| 網站首頁正常、後台憑證錯誤 | 後台使用不同子網域未納入憑證 | 將後台子網域一併加入憑證涵蓋範圍 |
延伸閱讀:「網站被 DDoS 攻擊了嗎?中小企業自救教學」Cloudflare 除了幫你代理憑證驗證,另一個常被忽略的功能是擋掉 DDoS 攻擊流量——如果網站是完全打不開、而不是憑證跳警告,方向就不一樣了,那篇有完整的自我檢測與應變流程。
裝完之後怎麼確認真的沒問題
不要只看網址列有沒有鎖頭。鎖頭只代表這一頁的主連線是加密的,不代表憑證鏈完整、也不代表涵蓋範圍正確。我的習慣是跑一次 Qualys SSL Labs 的線上檢測,它會列出憑證有效期、涵蓋的網域清單、憑證鏈是否完整、以及支援的加密協定版本,整份報告免費、幾分鐘跑完。
另外一件小事但很有用:把憑證到期日設一個行事曆提醒,或用網站監控服務加上憑證到期檢查。自動續期理論上不會失敗,實務上會——主機搬遷、DNS 更動、外掛更新都可能悄悄弄壞排程,而它壞掉的那一刻沒有任何人會收到通知。這不是誇飾,是既定政策:Let's Encrypt 已於 2025 年全面停止寄送憑證到期提醒信,官方立場很明確——續期這件事完全交給你主機端的自動化工具負責,不會再有人事後提醒你。換句話說,「反正到期會收到信」這個念頭現在已經不成立了。
兩個客戶案例:一個每年省下年費,一個延後上線一個月
手工皂品牌:兩週的紅色警告,訂單掉了近三成
台南一家做手工皂的品牌主理人,網站是幾年前找工作室做的,付費 SSL 憑證買一年、到期前主機商會寄信提醒。那年提醒信進了垃圾信匣,沒人看到。憑證過期後網站開始跳不安全警告,前後掛了兩週,訂單掉了將近三成才被一位老顧客用 LINE 通知「你們網站是不是被駭了」。
問題不在憑證本身,在於整條流程依賴一封信、一個人、一年一次的記憶。後來協助他們把 DNS 轉到 Cloudflare、開啟 Universal SSL,主機端同時裝上 Let's Encrypt 走 AutoSSL 自動續期,兩層都不需要人工介入。從那之後沒再發生過憑證問題,順帶每年省下憑證費用。
後記比較有趣的是,主理人一開始很抗拒改用免費憑證,理由是「客人會不會覺得我們很省」。實際上網後才發現,鎖頭長得一模一樣,沒有任何客人問過。
訂閱制新創:以為裝過一次就一勞永逸,卡了一個月
一家剛上線的訂閱制服務團隊,技術背景不錯,自己用 Certbot 裝好了憑證,網站跑得很順,接著送件申請金流。金流商要求全站 HTTPS 生效,這點他們是符合的——在送件當下。
問題出在他們是手動執行 Certbot、沒有設定 cron 排程續期。90 天後憑證悄悄過期,而審核流程正好在補件往返的階段,對方系統重新檢查時抓到憑證錯誤,件被退回。團隊以為是文件問題,來回補了三輪資料,前後延後將近一個月才有人想到去看憑證。
讓我印象深刻的是,這個團隊技術能力遠勝前一個客戶,卻掉進更深的坑。原因很簡單:技術好的人容易覺得「這個我會,做完就好」,反而不會替一件已經完成的事設監控。憑證這種東西的風險不在安裝,在安裝之後那段沒人看著的時間。
延伸閱讀:「電子商務完整指南」從金流、物流到網站基礎建設,這篇整理了電商營運要打好的每一塊地基。
常見問題(FAQ)
憑證要不要花錢是小事,有沒有人在看著它才是大事
Let's Encrypt 免費 SSL 憑證該不該用?我的答案是,對絕大多數中小企業網站來說,該用,而且不必有任何心理負擔。加密強度與付費憑證相同,全球數億個網域已經替你做過壓力測試,省下來的三千到一萬塊年費,放到廣告或內容上的回報明顯更高。
真正該花力氣的地方在另一邊。2026 年 3 月起憑證效期上限降到 200 天,2029 年會降到 47 天,付費憑證也躲不掉;Let's Encrypt 自己也排定 2027 年降到 64 天、2028 年降到 45 天。這代表憑證管理正在從「一年處理一次的雜事」變成「必須交給機器的例行工作」。你的網站憑證現在是誰在管、下次什麼時候到期、續期失敗時誰會收到通知——這三個問題答不出來,比你買的是免費還是付費憑證重要得多。
我看過兩種老闆。一種花了一萬塊買 EV 憑證,卻連自己網站的憑證什麼時候到期都不知道;另一種用免費的 Let's Encrypt,但把自動續期跟到期監控都設好了。後者的網站從來沒出過事。
這讓我有點感慨,也有點困惑:我們花很多力氣在挑「買哪個比較好」,卻很少花力氣在「買了之後誰負責看著」。網站營運的多數意外都長這個樣子——不是選錯工具,是沒人在看。
你的網站憑證,下次到期是哪一天?如果你現在答不出來,那可能才是今天最該處理的一件事。
別讓這種事只停在「這篇文章有點道理」,把它變成一個不用你天天記著的系統,才是真正解決問題。現在就免費訂閱老闆文學院電子報,把這類「一次沒設好就是真金白銀損失」的維運提醒直接送進你的信箱——免費訂閱,還送你價值千元的 AI 工具箱,晚訂閱一天,就多一天靠自己瞎猜的風險。
如果你覺得這篇對你有幫助,歡迎訂閱我的電子報。我每雙週寄一封到你信箱,談的都是這種會真正影響你決策的東西。👉 訂閱連結在這
也歡迎你轉給身邊需要的朋友。也許只是你的舉手之勞,就改變了另一個人的思維和習慣。
參考資料
- Let's Encrypt(ISRG),〈About Let's Encrypt〉與統計頁面
- Let's Encrypt,〈Getting Started〉官方入門文件
- Let's Encrypt,〈Challenge Types〉,說明 HTTP-01 與 DNS-01 驗證機制
- Let's Encrypt,〈Decreasing Certificate Lifetimes to 45 Days〉,2025-12-02
- Let's Encrypt,〈6-day and IP Address Certificates are Generally Available〉,2026-01-15
- Let's Encrypt,〈Rate Limits〉官方速率限制說明
- CA/Browser Forum,〈Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods〉,2025-04-11
- SSL.com,〈DV、OV、IV 和 EV 憑證〉
- 網際威信 NSS,〈SSL憑證費用怎麼看?2026台灣各家SSL憑證費用一覽表分析〉
- 遠振資訊,〈SSL 是什麼?SSL 憑證購買推薦|DV/OV/EV 方案費用比較與免費安裝〉
- Cloudflare Docs,〈Universal SSL〉
- Certbot(Electronic Frontier Foundation)
- Qualys SSL Labs,SSL Server Test
- Google 廣告政策說明,〈到達網頁無效〉
- Google 廣告政策說明,〈無法連上到達網頁〉